Argo CD là một công cụ mạnh mẽ được thiết kế đặc biệt để quản lý các ứng dụng trong Kubernetes thông qua GitOps. Bài viết này cung cấp một cái nhìn toàn diện về Argo CD, cách thức hoạt động và hướng dẫn từng bước chi tiết để cài đặt và sử dụng. Khám phá lợi ích mà Argo CD mang lại cho quá trình triển khai liên tục của bạn.
GitOps là một phương pháp quản lý và triển khai ứng dụng trên Kubernetes, sử dụng Git làm nguồn sự thật duy nhất. Trong bài viết này, chúng ta sẽ khám phá cách Argo CD và Flux CD hỗ trợ triển khai tự động, so sánh ưu và nhược điểm của chúng, và tại sao GitOps đang trở thành xu hướng chủ đạo trong quản lý hạ tầng IT hiện đại.
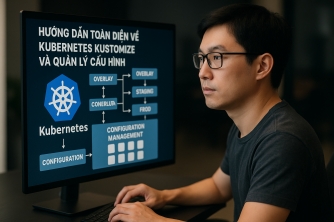
Kubernetes Kustomize là một công cụ mạnh mẽ giúp quản lý cấu hình Kubernetes mà không cần sử dụng template. Với khả năng xử lý nhiều môi trường khác nhau thông qua các kỹ thuật như base và overlay, Kustomize mang lại sự linh hoạt trong quản lý dev, staging và production. Hãy cùng khám phá chi tiết về cách công cụ này hoạt động trong bài viết dưới đây.
Helm là một công cụ mạnh mẽ để quản lý và triển khai ứng dụng trên nền tảng Kubernetes một cách dễ dàng và hiệu quả hơn. Bài viết này sẽ giúp bạn hiểu rõ hơn về Helm là gì, lý do tại sao Kubernetes cần Helm và cách sử dụng Helm để quản lý ứng dụng của bạn qua các chương tiếp theo.
Kubernetes là nền tảng tự động hoá triển khai, mở rộng, và quản lý ứng dụng container. Vấn đề bảo mật trong Kubernetes ngày càng được chú trọng, đặc biệt là Pod Security Standards. Bài viết này cung cấp cái nhìn đầy đủ về các tiêu chuẩn bảo mật pod, từ quản lý quyền truy cập đến thực tiễn cấu hình bảo mật pod hiệu quả.
Kubernetes là một nền tảng mã nguồn mở nổi bật trong quản lý container, tuy nhiên, bảo mật vẫn là mối quan tâm hàng đầu khi triển khai trong môi trường sản xuất. Bài viết này sẽ hướng dẫn bạn qua các nguyên tắc và chiến lược bảo mật thiết yếu để bảo vệ hệ thống Kubernetes, từ việc quản lý quyền truy cập đến phòng vệ kỹ thuật.
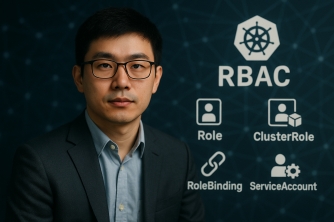
RBAC trong Kubernetes cung cấp một cách hiệu quả để quản lý quyền truy cập người dùng và Service Account. Hiểu rõ các khái niệm như Role, ClusterRole, RoleBinding, và ClusterRoleBinding là thiết yếu để bảo vệ hệ thống khỏi truy cập trái phép và đảm bảo an toàn cho ứng dụng trong môi trường Kubernetes.
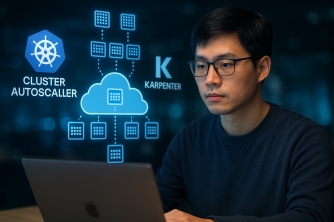
Dưới áp lực sử dụng tài nguyên hiệu quả trong môi trường điện toán đám mây, việc tự động mở rộng hạ tầng Kubernetes trở nên cần thiết. Bài viết này khám phá sâu các công cụ như Cluster Autoscaler và Karpenter để tối ưu hóa quy trình tự động hóa, giúp bạn hiểu rõ các thuật ngữ và thao tác cần thiết trong quản lý năng lực Kubernetes.
Kubernetes là một nền tảng phổ biến cho việc quản lý container, và Horizontal Pod Autoscaler (HPA) là một công cụ mạnh mẽ để tự động mở rộng ứng dụng dựa trên nhu cầu. Bài viết này sẽ giúp bạn hiểu rõ về cách HPA hoạt động, cách cài đặt và tối ưu để đảm bảo ứng dụng của bạn đáp ứng tốt tất cả các yêu cầu về hiệu suất.
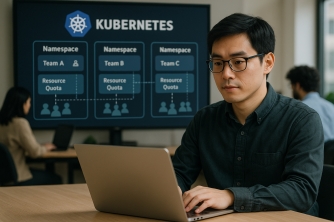
Namespace và Resource Quota trong Kubernetes là các công cụ mạnh mẽ giúp quản lý tài nguyên và cách ly các nhóm làm việc trong nhiều môi trường khác nhau. Bài viết này sẽ giúp bạn hiểu rõ về cách thức hoạt động và tối ưu hóa các namespaces cùng với resource quotas để bảo đảm hiệu suất và sự ổn định của cluster.